Quản lý vai trò và phân quyền
Kiểm tra vai trò hiện có
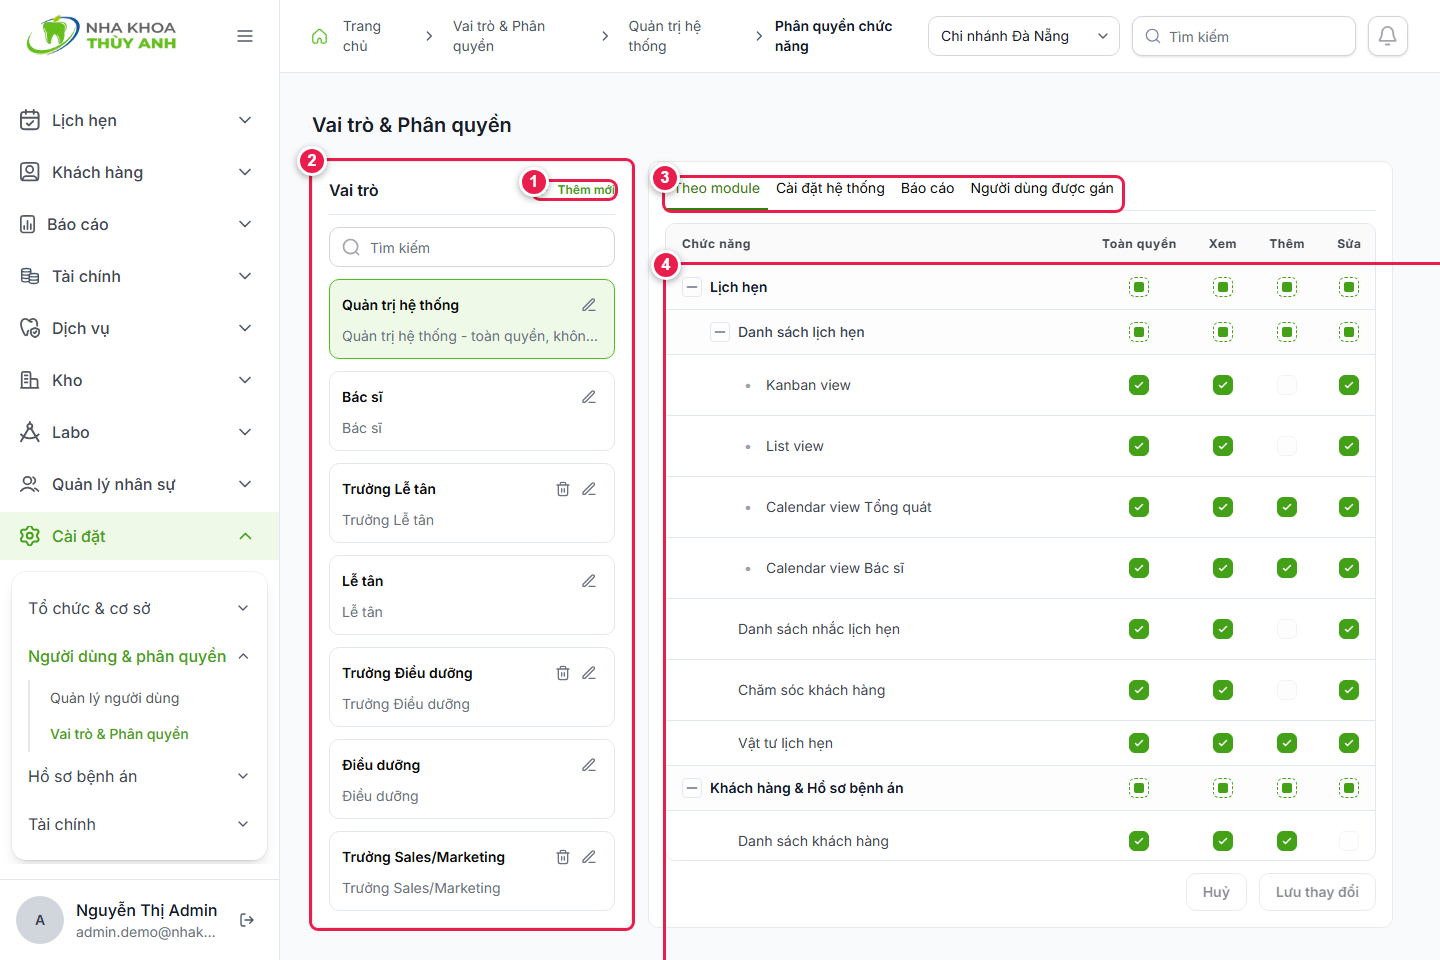
- Mở Cài đặt → Người dùng & phân quyền → Vai trò & Phân quyền.
- Chọn vai trò ở danh sách bên trái.
- Kiểm tra lần lượt bốn nhóm: Theo module, Cài đặt hệ thống, Báo cáo và Người dùng được gán.
- Mở từng module để xem quyền ở cấp module, chức năng và thao tác.
Tạo vai trò mới
- Chọn Thêm mới.
- Nhập tên vai trò từ 2 đến 50 ký tự và mô tả không quá 255 ký tự.
- Không dùng tên trùng với vai trò đã có, kể cả trường hợp chỉ khác chữ hoa, chữ thường hoặc khoảng trắng thừa.
- Lưu vai trò, sau đó chọn vai trò vừa tạo để cấu hình quyền.
Chọn quyền theo chức năng
- Chọn đúng nhóm quyền và mở module cần cấp.
- Chọn cả dòng khi muốn cấp toàn bộ thao tác của một chức năng, hoặc chỉ chọn từng thao tác như xem, thêm, sửa, xóa, nhập, xuất hay duyệt.
-
Nếu chức năng có Phạm vi dữ liệu, chọn phạm vi phù hợp:
-
Self view: chỉ xem dữ liệu thuộc phạm vi cá nhân.
- All view: xem toàn bộ dữ liệu được phép truy cập.
- Self edit: chỉ sửa dữ liệu thuộc phạm vi cá nhân.
-
All edit: sửa toàn bộ dữ liệu được phép truy cập.
-
Đọc lại thay đổi trong hộp xác nhận rồi mới lưu.
Quyền thao tác và phạm vi dữ liệu là hai phần khác nhau. Có quyền sửa nhưng phạm vi chỉ là Self edit thì người dùng vẫn không sửa được dữ liệu của người khác.
Quản lý người dùng được gán
- Chọn tab Người dùng được gán.
- Tìm theo tên tài khoản hoặc mã nhân viên; có thể lọc theo chi nhánh.
- Chọn Thêm người dùng, chọn đúng người dùng và chi nhánh rồi xác nhận.
- Khi cần gỡ, chọn thao tác xóa tại đúng dòng và xác nhận. Hệ thống không cho tự gỡ chính mình khỏi một vai trò hệ thống trong trường hợp có thể làm mất quyền quản trị.
Hạn chế cần biết
- Vai trò hệ thống không thể sửa thông tin, thay đổi ma trận quyền hoặc xóa.
- Vai trò tự tạo chỉ xóa được khi không còn người dùng nào được gán.
- Thay đổi quyền có thể ảnh hưởng ngay đến nhiều tài khoản. Nên thử bằng một tài khoản đại diện trước khi áp dụng rộng.
- Khi không thấy nút thêm, sửa hoặc xóa vai trò, tài khoản hiện tại chỉ có quyền xem.
Hoàn thành khi
Vai trò có đúng nhóm thao tác, đúng phạm vi dữ liệu và chỉ được gán cho các người dùng cần thiết.